NPS服务器转发真实IP实战
个人网站因为政策及费用原因,逼不得已,这两三年只能换成NPS苟延喘气。慢是慢了点,好歹还能够打得开。
之前用的是ehang-io/nps这里的版本,搭建快速,设置快速,唯独不能转发真实IP给网站。由于这个原因,失去了恶意访问和垃圾留言防护功能,也包括本博客,但关闭留言也有那么不甘。
后来,换了飞牛云加宝塔面板,解决了SSL免费证书申请及延期问题,也解决了各种配置和升级烦恼,但IP问题一直是个心病。今天终于静下心来,全程解决问题。
具体步骤如下:
一、下载yisier/nps版本的NPS程序
这个版本的NPS一直在更新,是基于ehang-io/nps v0.26.10二次开发,在写此篇博文两小时前作者又更新了v0.26.41版本。
服务器和客户机都是X86CPU 64位Debian系统,在https://github.com/yisier/nps/releases内分别下载了linux_amd64_server.tar.gz、linux_amd64_client.tar.gz两个安装包,客户端有GUI安装包npc-gui-windows-amd64.zip,个人觉得没必要使用。
二、安装NPS服务端及配置
1.打开MobaXterm,连接远程服务器。
将linux_amd64_server.tar.gz解压后将其中的NPS单文件传到服务器用户目录,命令行输入sudo chmod +x ./nps设为可执行文件。
执行./nps -server 出现安装菜单界面。
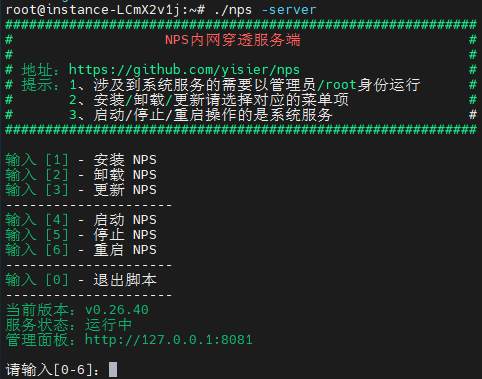
输入1回车,直接安装为服务,会生成conf目录及相关配置文件。按照自己的要求修改配置NPS.conf文件4个参数,这里需要将默认的80和443端口进行修改,具体如下:
http_proxy_port=18080
https_proxy_port=18443
bridge_port=37201(对接服务端口)
web_username=admin
web_password=明文密码
再次执行./nps -server ,输入6回车重启NPS服务。
2.通过浏览器打开http://服务器IP:8081,输入配置的用户名和密码访问系统页面。
3.点击左侧“客户端”菜单,新增,只需输入备注,其他参数自动生成直接保存。
在客户端新增的数据前点击+号,复制“快捷启动命令”后面那串字符备用。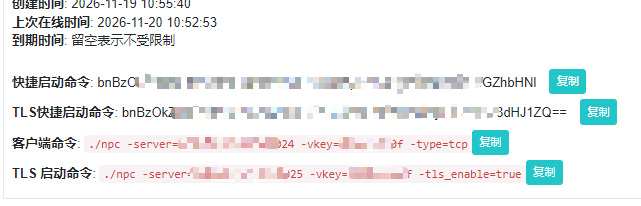
4.点击左侧“TCP隧道”菜单,新增两条数据,模式“TCP隧道”、客户端为刚才新增的那条数据,服务器端口为80和443(分别添加),目标为192.168.1.4:38080和8443(分别对应宝塔服务器端口,也分别添加),Proxy Protocol Version这个选择V2。
5.点击左侧“全局参数”,在“展示与高级”里勾上“注入真实IP头”,保存。
到此,完成服务端配置。
三、安装NPS客户端
解压linux_amd64_client.tar.gz得到NPC单文件,打开飞牛云SSH远程,用MobaXterm连接主机。将NPC单文件上传至用户目录或自建的目录内。命令行输入sudo chmod +x ./npc设为可执行文件。执行./npc 出现安装菜单界面。
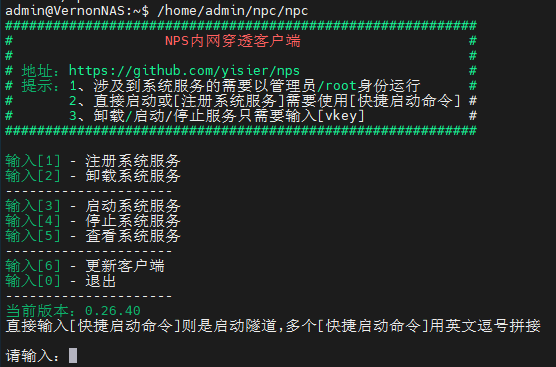
输入“快捷启动命令"那段字符回车,完成安装。
或者,在终端命令行内直接输入在服务器上客户端点击+号出现的以下命令行进行安装:
./npc -server=10.*.*.*:37201 -vkey=4******f -type=tcp
到此,完成客户端安装。
四、宝塔面板配置
登录宝塔面板,网站,点击具体网站后面的“设置”,选择“配置文件”,将以下内容:
listen 80;
listen 443;
http2 on;
替换为:
listen 80 proxy_protocol;
listen 443 ssl proxy_protocol;
http2 on;
# 来源是npc的内网IP段,改成你npc的网段
set_real_ip_from 192.168.1.0/24;
# 从proxy protocol取IP
real_ip_header proxy_protocol;
real_ip_recursive on;
保存即可。
每个网站都要进行单独配置。配置完成,重启nginx即可。
完成以上步骤,网站又可以正常获取真实访问IP了。在此感谢豆包AI的强力赋能。